¿No actualizas tu sitio de WordPress? Aquí tienes todos los riesgos que corres
No actualizar WordPress no es “posponer una notificación”: es acumular riesgo. Descubre qué le pasa realmente a un sitio web dejado sin actualizaciones (desde el malware hasta la caída de posicionamiento) y cómo evitarlo sin pensar en ello cada mes.
Índice
Hay una notificación en el panel de control de tu sitio de WordPress que dice “actualización disponible”. La ignoré. El sitio web sigue funcionando, así que así está bien. Lástima que sea exactamente este el momento en que el riesgo está a la vuelta de la esquina.
No actualizar WordPress expone el sitio a vulnerabilidades de seguridad conocidas, fallos de funcionamiento, pérdida de datos, caída del rendimiento y problemas de posicionamiento. No se trata de una simple amenaza: es lo que ocurre, en la práctica, a miles de sitios web cada mes, simplemente porque nadie ha revisado el núcleo, los complementos y el tema durante demasiado tiempo.
En este artículo vemos a qué se arriesga realmente un sitio web de WordPress desactualizado, por qué el problema empeora con el tiempo en lugar de mantenerse estable, y qué hacer para no tener que pensar en ello todos los meses.
¿Qué pasa si no actualizas WordPress?
En síntesis, un sitio de WordPress dejado sin actualizaciones acumula:
- vulnerabilidades de seguridad conocidas, explotables por ataques automatizados;
- riesgo de malware, hackeos y alertas de sitio peligroso;
- incompatibilidad entre plugin, tema y núcleo, con los consiguientes bloqueos o errores;
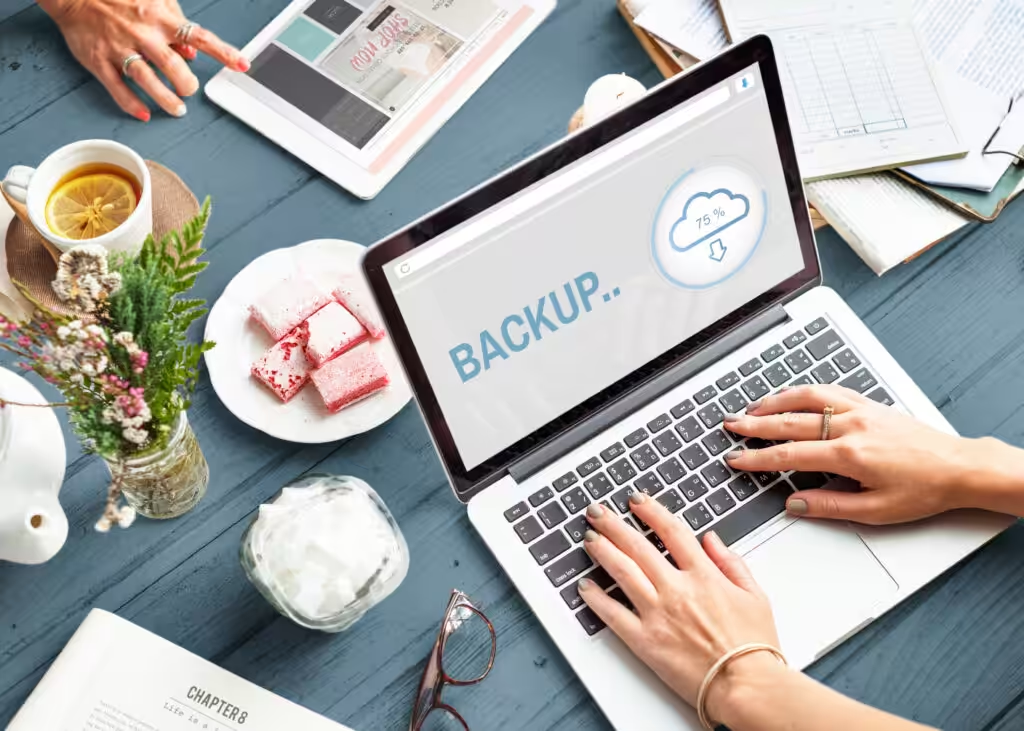
- copias de seguridad no probadas o no recientes, y por lo tanto inútiles en el momento en que realmente se necesitan;
- disminución del rendimiento, con un sitio más lento;
- posibles repercusiones en el posicionamiento orgánico y en la visibilidad en los motores generativos.
El punto central es este: el riesgo no nace en el momento en que te saltas una actualización, sino que crece cada semana en que esa actualización sigue pendiente.
Una cola de actualizaciones no aplicadas se vuelve cada vez más difícil de gestionar y más peligrosa de ignorar, porque cada versión omitida se suma a la anterior.
Por qué las actualizaciones de WordPress son tan importantes
WordPress lanza actualizaciones regulares del núcleo, y los desarrolladores terceros hacen lo mismo para complemento e temí. No son trámites burocráticos: corrigen errores, cierran vulnerabilidades y mantienen la compatibilidad entre las partes que componen el sitio.
Núcleo, plugin y temas: dónde nacen realmente las vulnerabilidades
Según los datos recopilados por Sucuri, entre los sitios WordPress pirateados una cuota relevante tenía el software central obsoleto en el momento del incidente, y el versiones más vulnerables casi siempre son las que más lárgate. No es casualidad que las directrices oficiales de WordPress hablen de endurecimiento como actividad continuativa, no como una intervención única.
Pero el núcleo no es el único punto débil.
Con miles de plugins disponibles, cada extensión instalada es una superficie de ataque adicional.
Un complemento que no se actualiza (o, peor aún, que ya no recibe mantenimiento por parte de su desarrollador) puede quedarse vulnerable incluso cuando el resto del sitio web está perfectamente en regla.
El falso mito: “el sitio funciona, así que está bien así”
Desmitifiquemos un mito: un sitio en línea y aparentemente estable no es sinónimo de sitio seguro.
Quedan muchos compromisos invisible durante semanas: el sitio sigue cargando, los formularios siguen (en apariencia) funcionando, pero bajo la superficie ya hay archivos modificados, código malicioso o accesos no autorizados.
La pregunta correcta no es “¿funciona el sitio web?”, sino “¿El sitio web está actualizado, controlado y monitoreado por alguien que realmente se encarga de ello?”
Mantenimiento, seguridad y rendimiento de tu sitio web
Gestión continua con actualizaciones regulares, protección avanzada, copias de seguridad diarias y controles constantes: menos imprevistos, más continuidad.
Los 6 riesgos concretos de un sitio web de WordPress desactualizado
Hasta aquí hemos hablado de “riesgo” en general. Pero, ¿qué significa realmente, en la práctica, para un sitio web dejado sin actualizaciones?
No un solo problema, sino una serie de consecuencias qué sí agravan en el tiempo y que raramente llegan solas: cuando una se presenta, a menudo arrastra a otras.
1. Seguridad: malware, piratería informática y sitios marcados como peligrosos
No es casualidad que sea el riesgo más mencionado.
Un núcleo obsoleto o un complemento vulnerable se convierten en un blanco fácil para ataques robots automatizados que escanean la web en busca de fallas conocidas.
Las consecuencias, cuando el ataque tiene éxito, van desde malware oculto ia redirección sospechas, hasta advertencia de sitio web como no seguro“ por parte de navegadores y motores de búsqueda, con daño inmediato a la confianza de quienes lo visitan.
Hablamos de este tema con más detalle en nuestro artículo sobre seguridad de WordPress, que profundiza en firewalls y endurecimiento.
2. Fallos de funcionamiento e incompatibilidades entre complementos
No todos los problemas provienen de un ataque externo.
A menudo basta con un plugin que deja de ser compatible con una nueva versión del núcleo, o un tema que ya no recibe actualizaciones: el resultado es un sitio web que se rompe solo, tal vez en el peor momento posible.
3. Pérdida de datos por copias de seguridad ausentes u obsoletas
Si no se supervisa el sitio, a menudo tampoco lo hacen las copias de seguridad.
Y una copia de seguridad de hace meses, o no probada, no es una red de seguridad: es solo la ilusión de tener una. En el momento en que realmente se necesita, se descubre que no basta para restablecer nada.
4. Calo de rendimiento y velocidad del sitio
Un núcleo y una base de datos nunca limpios, plugins acumulados con el tiempo o versiones de PHP desactualizadas: todo esto pesa el sitio. Las consecuencias sobre las conversiones son a menudo silenciosas, pero reales. Lo hemos contado en Sitio web lento: por qué pierdes conversiones.
5. Daño reputacional y pérdida de confianza de los usuarios
Un sitio comprometido o ralentizado no comunica solo un problema técnicocomunica poca cura.
Para una empresa que genera contactos, ventas o solicitudes a través de su sitio web, esto se traduce en ocasiones perdidas, sino solo en una molestia por resolver.
6. Impatco en SEO y posicionamiento (también desde una perspectiva GEO)
Un sitio lento, con errores o señalado como peligroso pierde posiciones en los resultados de búsqueda orgánica. Y el mismo principio se aplica cada vez más también a la investigación IA generativaun sitio inestable, con contenidos inaccesibles o páginas comprometidas, es menos confiable para citar incluso para los motores basados en inteligencia artificial.
Recuerda: seguridad técnica y visibilidad, hoy, son dos caras de la misma moneda.
Por qué muchas empresas posponen las actualizaciones (y por qué es un error)
Casi nadie se salta las actualizaciones por desinterés. El motivo, casi siempre, es más trivial: el sitio funciona, el equipo tiene otras prioridades, y la notificación de actualización se queda en la cola durante semanas.
El problema es que esta procrastinación tiene consecuencias.
Cada semana que pasa sin intervención hace que la actualización sea más delicada de aplicar (porque aumentan las versiones omitidas) y el sitio más expuesto, porque permanece expuesto durante más tiempo a vulnerabilidades ya conocidas y públicas.
Lista de verificación: cómo saber si tu sitio de WordPress está en riesgo
Piensa en tu sitio web de WordPress e intenta responder honestamente:
- ¿Sabes con certeza si WordPress, el tema y los plugins están actualizados a la versión más reciente?
- ¿Alguien comprueba regularmente las actualizaciones disponibles, o te enteras solo por casualidad?
- ¿Existe una copia de seguridad reciente y sabes si realmente funciona?
- ¿El sitio es más lento que hace unos meses, sin una explicación clara?
- ¿Sabrías decir quién interviene si una actualización hace que algo falle?
Si has respondido “no lo sé” más de una vez, es una señal que no debes ignorar.
Actualizaciones automáticas o manuales: ¿cuál es la elección correcta?
No existe una respuesta universal.
Las actualizaciones automáticas reducen el riesgo de quedarse atrás, pero pueden generar incompatibilidad imprevisto se aplican sin control. Las actualizaciones manuales dan más margen de verificación, pero solo si alguien los aplica realmente con regularidad; cosa que, en la práctica, rara vez ocurre a falta de un proceso dedicado.
El verdadero punto no es “automático contra manual”.
È tener un métodoalguien que verifique la compatibilidad, pruebe los cambios y esté preparado para intervenir si algo se rompe, sea cual sea el modo elegido.
Cómo proteger tu sitio de WordPress sin pensar en ello todos los meses
La solución más sencilla no es aprender a hacerlo todo uno mismo, sino dejar de tener que pensar en ello todos los meses.
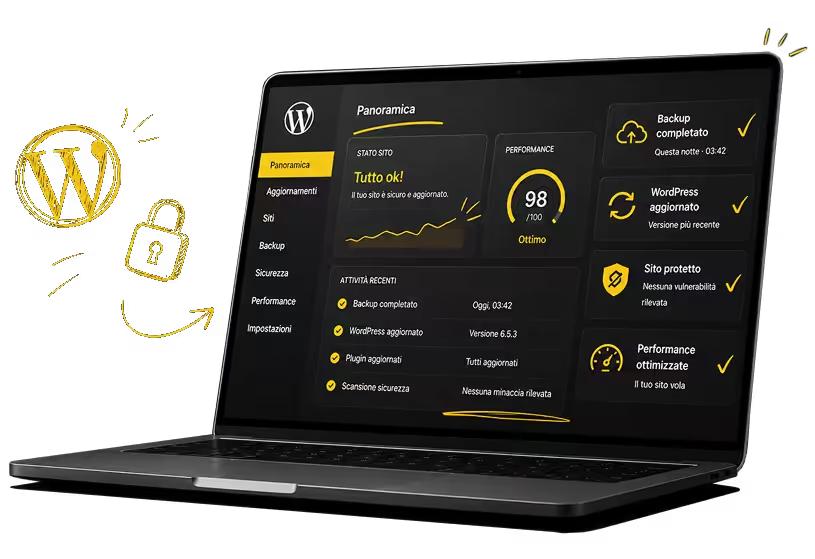
¿Es este el principio detrás WeggPressel equipo especializado en sitios web de WordPress de Wegg Agency se encarga de actualizaciones, seguridad, copia de seguridad, alojamiento e asistencia técnica de tu sitio web de WordPress, incluyéndose también la solución de problemas cuando una actualización hace que algo falle.
Se trata de un vigilancia mensual y constante, pensado para quienes quieren un sitio web actualizado sin tener que comprobar personalmente cada notificación. Puedes descubrir cómo funciona el servicio y qué incluye en la página dedicada a WeggPress.
Si, en cambio, el sitio ya ha mostrado señales de compromiso (lentitud sospechosa, páginas de spam, advertencias del navegador), te recomendamos que comiences por leer este artículo de nuestro blog: Sitio de WordPress pirateado: qué hacer para restablecer la seguridad.
1 suscripción 0 preocupaciones
Con WeggPress tu sitio WordPress es gestionado cada mes por profesionales, con actualizaciones, seguridad, copias de seguridad, alojamiento y asistencia incluidos.
Los riesgos de una actualización faltante o errónea para un sitio web de WordPress: las 5 preguntas más frecuentes
Algunas dudas vuelven más a menudo que otras cuando se habla de actualizaciones de WordPress.
Aquí tienes las respuestas a las preguntas más comunes, útiles tanto para entender el nivel de riesgo de tu sitio web como para orientarte sobre qué hacer.
1. ¿Qué pasa si nunca actualizo WordPress?
El sitio acumula vulnerabilidades de seguridad conocidas, se convierte en un blanco más sencillo para ataques automatizados y se arriesga a sufrir fallos cuando, tarde o temprano, una actualización se vuelva indispensable para seguir funcionando correctamente.
2. ¿Con qué frecuencia se deben actualizar WordPress, el tema y los plugins?
Las actualizaciones deben comprobarse con regularidad, idealmente de forma mensual, verificando la compatibilidad y disponiendo siempre de una copia de seguridad reciente antes de proceder. Un sitio web abandonado durante meses acumula un riesgo que crece con el tiempo.
3. ¿Son seguras las actualizaciones automáticas de WordPress?
Pueden reducir el riesgo de quedarse atrás con las versiones, pero no eliminan la posibilidad de incompatibilidades con plugins o temas específicos. Por esta razón, de todas formas deberían ser supervisados por alguien capaz de intervenir en caso de problemas.
4. ¿Qué hago si una actualización rompe el sitio?
Se necesita una copia de seguridad reciente desde la cual restaurar el sitio y, en paralelo, entender qué componente generó el conflicto antes de volver a aplicar la actualización. Es uno de los motivos por los cuales confiar la gestión a un equipo técnico dedicado reduce los tiempos y los riesgos de error.
5. ¿Cómo sé si mi sitio de WordPress está actualizado correctamente?
Puedes comprobar directamente desde el panel de control de WordPress si hay actualizaciones pendientes para el núcleo, el tema y los plugins. Si no tienes la certeza de que esta comprobación se realice con regularidad, es la señal de que el sitio necesita una gestión técnica estructurada.